



Yapay zeka güvenlik dünyasında kritik bir açık gündeme geldi. Açık, yetkisiz uzaktan kod çalıştırma (RCE) işlevselliğine olanak tanıyor. DSH Web hizmetinin /api arayüzünde kritik bir güvenlik aksaklığı bulunuyor.
- Yapay zeka güvenlik dünyasında kritik bir açık gündeme geldi.
- Açık, yetkisiz uzaktan kod çalıştırma (RCE) işlevselliğine olanak tanıyor.
- DSH Web hizmetinin /api arayüzünde kritik bir güvenlik aksaklığı bulunuyor.
Yapay zeka güvenlik dünyasında kritik bir açık gündeme geldi.
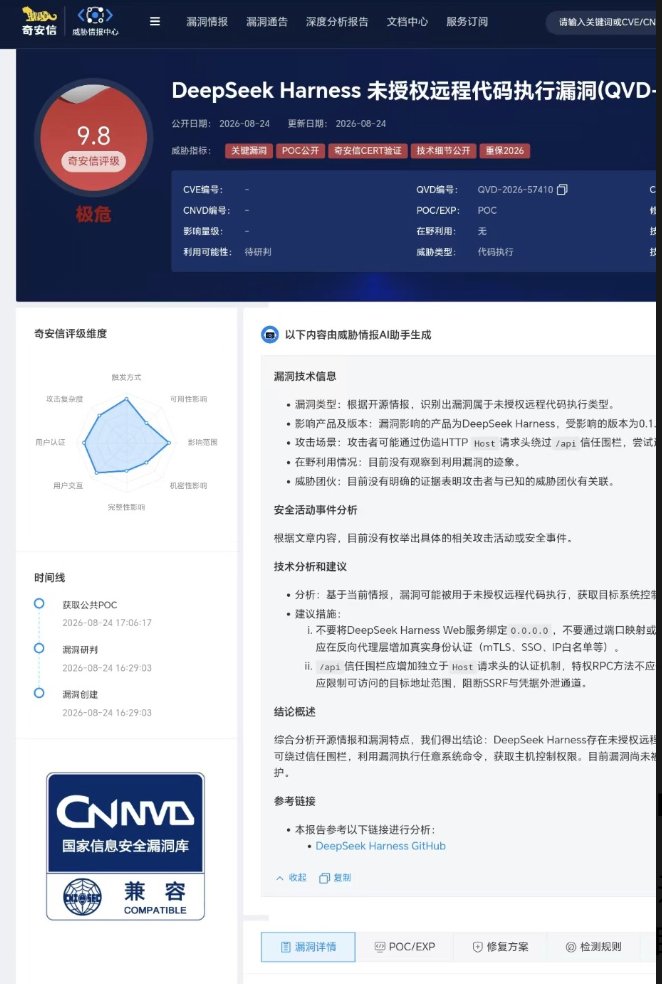
Yapay zeka güvenlik dünyasında kritik bir açık gündeme geldi. Çin merkezli siber güvenlik firması QiAnCERT (Qianxin Grubu Tehdit Güvenlik Merkezi), ’in açık kaynak AI ajan çerçevesi DeepSeek Harness‘ta (DSH) çok yüksek seviyeli bir güvenlik açığı tespit etti. Söz konusu açık, QVD-2026-57410 numaralı kimlik ile 9.8 üzerinden puanlandırıldı ve şu an için CVE numarası atanmış değil.
Açık, yetkisiz uzaktan kod çalıştırma (RCE) işlevselliğine olanak tanıyor. Çin güvenlik ekibi açığı “极危” (aşırı tehlikeli) olarak derecelendirdi ve açığın kanıt kodu (PoC) ile teknik detaylarının kamuoyuna açık olduğunu doğruladı. DeepSeek RCE açığı özellikle yapay zeka ajan altyapılarında kritik bir tehdit oluşturuyor. Şimdi bu açığın nasıl çalıştığını, kimlerin risk altında olduğunu ve nasıl korunulacağını inceleyelim.
Açık Nasıl Çalışıyor?
DSH Web hizmetinin /api arayüzünde kritik bir güvenlik aksaklığı bulunuyor. Sistem, gelen HTTP isteklerinin Host başlığına bakarak istemcinin yerel döngü adresinden (localhost) gelip gelmediğini kontrol ediyor ve buna göre yüksek yetkili RPC arayüzlerine erişimi denetliyor.
Ancak HTTP Host başlığı, istemci tarafından serbestçe oluşturulabilen bir alan. Bu nedenle saldırganlar, isteği 127.0.0.1 veya localhost adresinden geliyormuş gibi gösterebiliyor. DeepSeek Harness güvenlik açığı tam olarak bu noktada devreye giriyor: Host başlığı sahteciliği ile yetkilendirme mekanizması bypass edilebiliyor.
Bu atlama (bypass) gerçekleştiğinde saldırgan, yalnızca yerel makineden erişilebilen yüksek yetkili RPC arayüzlerine uzaktan erişim hakkı kazanıyor.
Neden Bu Kadar Tehlikeli?
Tehlikenin boyutu, DeepSeek Harness’ın çalışma mantığından kaynaklanıyor. DSH, bash, dosya sistemi okuma-yazma ve kod çalıştırma yeteneklerine sahip ajanları yönetebiliyor. Saldırgan bu açıktan yararlanarak DSH servisinin çalıştığı işlem yetkileriyle sistemde rastgele komut çalıştırabilecek pozisyona geçmiş oluyor.
Etkilenen sürüm aralığı 0.1.1-rc.2 olarak belirlendi. Şu an için daha yeni sürümlerin etkilenip etkilenmediği açık değil, ancak DeepSeek’in resmi güvenlik duyurusu ve yamdası yakın zamanda bekleniyor.
Kimler Risk Altında?
Her DSH kullanıcısı doğrudan tehlikede değil. Varsayılan yapılandırmada DSH yalnızca yerel döngü adresini dinliyor, yani doğrudan internet erişimine açık değil.
Ancak risk şu durumlarda ciddi ölçüde artıyor:
- Docker port eşleme (port mapping) ile servis dışarı açılmışsa
- Ters proxy (örneğin Nginx, Caddy) arkasında çalıştırıyorsanız
- Yerel ağ (LAN) üzerinden erişilebilir durumdaysa
- Ek kimlik doğrulama katmanı bulunmuyorsa
Nasıl Korunulur?
QiAnCERT ve yapay zeka güvenlik uzmanları şu adımları öneriyor:
Birincisi, ağ yapılandırmanızı kontrol edin. DSH Web ve API arayüzlerini doğrudan internet veya yerel ağa açmayın. İkincisi, ek kimlik doğrulama mekanizmaları ekleyin. Host başlığı kontrolü tek başına yeterli değil, ek yetkilendirme katmanları kullanın. Üçüncüsü, DeepSeek’in resmi güvenlik duyurularını takip edin ve yama yayınlandığında sistemi derhal güncelleyin. Son olarak, açık kaynak AI ajan çerçeveleri kullanırken varsayılan yapılandırmaları olduğu gibi bırakmak yerine güvenlik en iyi uygulamalarını göz önünde bulundurun.
Bu açık, yapay zeka ajan altyapılarının güvenlik konusundaki olgunluk seviyesinin hâlâ üretkenlik hızının gerisinde kaldığını bir kez daha gösteriyor. AI Haber olarak gelişmeleri takip etmeye devam edeceğiz.
Yapay zekâya sor
Haberi seçtiğiniz asistanda hazır bir soruyla açın
Şu haberi 3 maddede özetle: https://aihaber.org/deepseek-harness-kritik-rce-acigi-9-8-puan/
Gemini hazır soruyla açılamıyor: soru panonuza kopyalanır, açılan sayfada yapıştırmanız yeterli.
Bu haber işinize yaradı mı?
Yorumlar 0
Henüz yorum yok. İlk yorumu siz yazın.
Yorum yazın