



Dünyanın en yaygın açık kaynaklı web sunucusu NGINX'te, HTTP/2 desteği açık sunucularda kimlik doğrulaması gerektirmeden uzaktan kod çalıştı… Açıklar ne yapıyor? Wiz'in teknik yazısına göre her iki sorun da NGINX'in HTTP/2 trafiğini işleme biçimindeki bellek yönetimi hatalarından k… Hangi sürümler etkileniyor, hangileri güvenli?
- Dünyanın en yaygın açık kaynaklı web sunucusu NGINX'te, HTTP/2 desteği açık sunucularda kimlik doğrulaması gerektirmeden uzaktan kod çalıştı…
- Açıklar ne yapıyor? Wiz'in teknik yazısına göre her iki sorun da NGINX'in HTTP/2 trafiğini işleme biçimindeki bellek yönetimi hatalarından k…
- Hangi sürümler etkileniyor, hangileri güvenli?
Dünyanın en yaygın açık kaynaklı web sunucusu NGINX'te, HTTP/2 desteği açık sunucularda kimlik doğrulaması gerektirmeden uzaktan kod çalıştı…
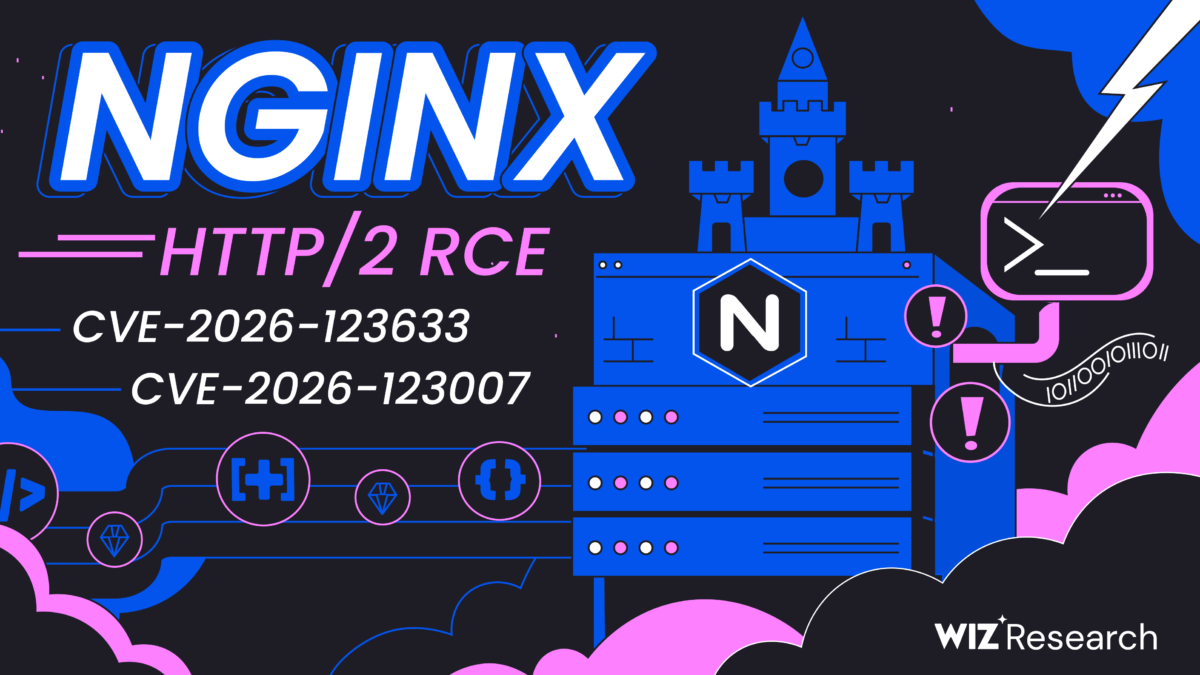
Dünyanın en yaygın açık kaynaklı web sunucusu NGINX‘te, HTTP/2 desteği açık sunucularda kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya imkân verebilen iki ciddi bellek güvenliği açığı ortaya çıktı. CVE-2026-123633 ve CVE-2026-123007 olarak izlenen açıklar için NGINX’in geliştiricisi F5, 18 Kasım 2026’da güvenlik güncellemesi yayımladı. Açıkları birbirinden bağımsız olarak bulan ekiplerden Wiz Research, ikisini de CVSS 4.0 ölçeğinde 9,2 puanla “kritik” olarak sınıflandırıyor ve güncellemenin gecikmeden uygulanmasını öneriyor.
Açıklar ne yapıyor?
Wiz’in teknik yazısına göre her iki sorun da NGINX’in HTTP/2 trafiğini işleme biçimindeki bellek yönetimi hatalarından kaynaklanıyor:
- CVE-2026-123633 (serbest bırakılmış belleğin kullanımı): Bir HTTP/2 bağlantısı, üzerinde hâlâ işlenen bir istek varken “kapatılabilir” listesinde kalabiliyor. Sunucu yeni bağlantılar için yer açmaya çalıştığında bu bağlantıyı kapatıyor, ancak istek eski bellek alanını kullanmaya devam ediyor. Bu açık özellikle NGINX’in ters vekil (reverse proxy) olarak çalıştığı ve bağlantı yuvalarının azaldığı durumlarda tetikleniyor.
- CVE-2026-123007 (tamsayı taşması): HTTP/2 akış kontrolünde, iptal edilen bir akışın gönderilmemiş verisi için “iade” edilen pencere değeri üst sınır kontrolünden geçmiyor. Bu da sayacın işaretsiz tamsayı aritmetiğinde ters dönmesine ve sonunda sınır dışı bir bellek kopyalamasına yol açıyor. Wiz, bu açığın yalnızca statik dosya sunan, arka uç uygulaması veya üçüncü taraf modülü olmayan sıradan bir sunucuda bile kod çalıştırmaya imkân verdiğini gösterdiğini belirtiyor.
Wiz’e göre CVE-2026-123007, 2015’te çıkan NGINX 1.9.5’e kadar uzanıyor; yani on yılı aşkın süredir kodda duruyordu. Diğer açık ise yaklaşık altı yıllık. Şirket, ASLR gibi klasik bellek korumalarının bu açıklara karşı yeterli olmadığını, çünkü saldırganın kod çalıştırmadan önce bellek okuması yapabildiğini ifade ediyor. Wiz, hazırladığı kavram kanıtı istismar kodlarını müşterileri korumak amacıyla şimdilik yayımlamayacağını açıkladı.
Hangi sürümler etkileniyor, hangileri güvenli?
nginx.org güvenlik bildirimlerine göre durum şöyle:
- CVE-2026-123007: 1.9.5 ile 1.31.8 arasındaki sürümler etkileniyor.
- CVE-2026-123633: 1.19.7 ile 1.31.8 arasındaki sürümler etkileniyor.
- Güvenli sürümler: Kararlı dalda 1.30.7, ana dalda 1.31.9 ve sonrası. NGINX Plus kullanıcıları için Wiz, R33 ve 37.x serisindeki ilgili düzeltme sürümlerini listeliyor.
F5’in aynı güncellemesi, HTTP/3’te, DNS çözümleyicide ve e-posta vekil modülünde serbest bırakılmış bellek kullanımı hataları da dahil olmak üzere başka açıkları da kapatıyor. Bir ayrıntıya dikkat çekmek gerekiyor: nginx.org kendi bildirimlerinde CVE-2026-123007’yi “major”, CVE-2026-123633’ü ise “medium” önem derecesinde gösteriyor; Wiz’in “kritik” değerlendirmesi ise iki açık için de doğrulanmış uzaktan kod çalıştırma senaryosuna dayanıyor. Hangi etiket esas alınırsa alınsın, güncelleme önerisi değişmiyor.
Yapay zekânın rolü
Haberin aihaber.org okurları için en ilginç tarafı, açıkların bulunuş biçimi. Wiz, iki açığı da yapay zekâ destekli kod tarama altyapısı Wiz Atlas ile tespit ettiğini, etkilerini doğrulamak için ise ve ChatGPT 5.6 Sol modellerinden yararlandığını açıkladı. Aynı açıkların Ikotas Labs, Metnir, Rapid7 ve Xint tarafından da bağımsız olarak bulunmuş olması dikkat çekici. Wiz’e göre, uzun yıllar boyunca bu tür karmaşık bellek hatalarını bulmanın zorluğu doğal bir bariyer işlevi görüyordu; yapay zekâ modelleri bu bariyeri hızla ortadan kaldırıyor. Bu, savunmacılar kadar saldırganların da eski açıkları daha hızlı bulabileceği anlamına geliyor.
Türkiye’deki site ve sistem yöneticileri ne yapmalı?
NGINX; haber siteleri, e-ticaret altyapıları, kamu portalları ve API ağ geçitleri dahil Türkiye’de de çok yaygın kullanılıyor. Paylaşımlı hosting kullanan küçük site sahiplerinde güncelleme genellikle sağlayıcının sorumluluğunda olsa da kendi sunucusunu yöneten herkes için şu adımlar öncelikli:
- Sürümü kontrol edin: Sunucuda
nginx -vkomutuyla sürümü öğrenin. 1.30.7 / 1.31.9 öncesindeyseniz ve HTTP/2 açıksa sistem risk altında. - Dağıtım paketlerini takip edin: Ubuntu, Debian veya RHEL tabanlı sistemlerde dağıtımın kendi güvenlik paketlerinin çıkıp çıkmadığını kontrol edin; Docker imajı kullanıyorsanız temel imajı yenileyin.
- Hemen güncelleyemiyorsanız: Wiz’in önerisine göre geçici olarak HTTP/2’yi kapatın. NGINX 1.25.1 ve sonrasında ilgili server bloklarında
http2 off;ayarını kullanın velistensatırlarındakihttp2parametresini kaldırın. Ardından yapılandırmayı yeniden yükleyip eski işçi süreçlerin kapandığından emin olun. - Öncelik sırası: İnternete doğrudan açık ve ters vekil olarak çalışan sunucuları önce ele alın. Wiz, HTTP/2’yi sonlandıran CDN ve WAF katmanlarının saldırının bir kısmını engelleyebileceğini, ancak bunun uygulamaya bağlı olduğunu belirtiyor.
- Belirtileri izleyin: Beklenmeyen NGINX işçi süreci çökmeleri, NGINX’in başlattığı tuhaf komutlar ve çok sayıda WINDOW_UPDATE çerçevesi gönderen uzun soluklu HTTP/2 bağlantıları incelenmeye değer işaretler.
Son haftalarda PHP ve Java ekosisteminde de benzer kritik açıkların art arda duyurulması, yapay zekâ destekli güvenlik araştırmalarının açığın duyurulması ile istismar edilmesi arasındaki süreyi kısalttığını gösteriyor. Bu nedenle “nasıl olsa yıllardır çalışıyor” denilen altyapı yazılımlarının da düzenli güncelleme takvimine alınması artık bir tercih değil, zorunluluk.
Kaynak: Wiz Research: Unauthenticated Remote Code Execution in NGINX; nginx.org: Security advisories
Yapay zekâya sor
Haberi seçtiğiniz asistanda hazır bir soruyla açın
Şu haberi 3 maddede özetle: https://aihaber.org/nginx-http2-kritik-uzaktan-kod-calistirma-acigi/
Gemini hazır soruyla açılamıyor: soru panonuza kopyalanır, açılan sayfada yapıştırmanız yeterli.
Bu haber işinize yaradı mı?
Yorumlar 0
Henüz yorum yok. İlk yorumu siz yazın.
Yorum yazın