
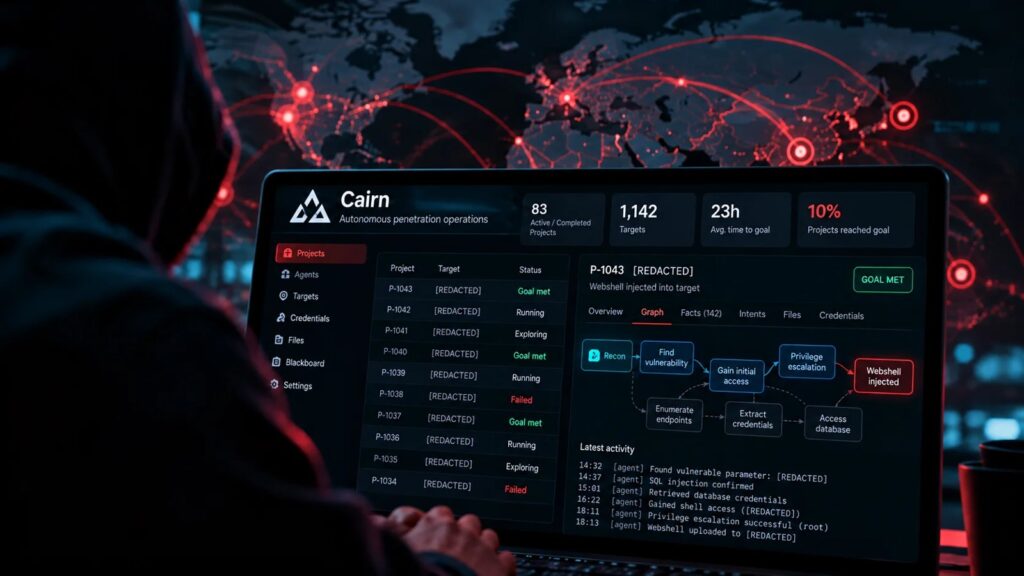
Siber güvenlik şirketi NorForge, 19 Ekim’de yayımladığı “Inside Cairn” raporunda internette açık bırakılmış AI ajan panellerinin nasıl yaygın şekilde kötü amaçlı siber operasyonlarda kullanıldığını anlattı. Araştırma, açık kaynak problem çözme motoru Cairn adlı platformun saldırganlar tarafından hedef verildikten sonra zafiyet arayan ve içeri girmeye çalışan ajanları koordine etmek için kullanıldığını gösteriyor. NorForge, 20’den fazla açık Cairn panelini yüksek olasılıkla kötü amaçlı faaliyetle ilişkilendirdi; aynı zamanda meşru kırmızı takım (red team) operasyonlarının da açık panellerde görünür kaldığını ve müşterileri riske attığını belirtiyor.
Önemli not: Aşağıdaki şirket isimleri NorForge raporunda doğrudan geçmiyor; Reuters’ın Cairn etkinliğini bağımsız incelemesiyle doğrulanmış ve The Verge tarafından aktarılmıştır. Bunlar savcılık hükmü veya mahkûmiyet değildir.
En aktif küme: AIA0001
NorForge’un “AIA0001” diye kodladığı Çince konuşan küme, araştırmanın en aktif grubu. Rapora göre 14 panel üzerinden 1.100’den fazla saldırı projesi yürütülmüş; hedefler ağırlıklı olarak ABD, Japonya ve Avustralya’daki (Kanada da görev metinlerinde geçiyor) e-ticaret/ödeme altyapısı. Amaç, kalıcı erişim sağlayıp sonradan paraya çevirmek gibi görünüyor. Paneller çoğunlukla AS56594 (Cgi Global Limited) üzerinden barındırılıyor.
Tipik bir görev metni, 200 bin–1,5 milyon trafik aralığındaki gerçek alışveriş sitelerini doğruladıktan sonra kimlik doğrulamasız RCE (komut çalıştırma, dosya yükleme webshell, SQL enjeksiyonundan RCE’ye giden yollar vb.) arıyor; öncelikler giriş SQL enjeksiyonu, dosya yüklemeleri, serileştirme açıkları ve hesap ele geçirme. Hedef yük, komut çalıştıran webshell değil; dosya yükleyici (uploader) shell. NorForge, bir büyük donanım parçası satıcısında ajanın bildirdiği URL’yi kontrol ettiğinde gerçekten bir uploader webshell’in servis edildiğini doğruladı.
Tüm görevler claudecode_deepseek-v4.1-flash adlı bir işçide çalışıyordu; NorForge bunu Claude Code düzeninin DeepSeek V4.1 Flash modelini kullanması olarak yorumluyor. Maliyet tahmini belirsiz: ortalama görev başına yaklaşık 5 dolar, uzun projelerde 100 doları aşabilecek tutarlar; Reuters’a verilen değerlendirmede tüm kampanyanın yaklaşık 5.000 dolar token, başarılı saldırı başına yaklaşık 50 dolar olduğu belirtilmişti. The Verge/Reuters’a göre başarılı saldırılar yaklaşık 23 saat sürdü.
Doğrulanan kurbanlar ve şirket yanıtları
The Verge’ün Reuters’a dayanarak aktardığına göre kurbanlar arasında John Deere, SharkNinja ve Cummins var. John Deere, hassas bilgilere erişildiğine dair bir işaret olmadığını söyledi. SharkNinja, ihlalin yalnızca ürün destek bilgisi taşıyan bağımsız bir siteyi etkilediğini ve tehdidin kontrol altına alındığını belirtti. Cummins sözcüsü Melinda Koski, üçüncü taraf bir tedarikçinin işlettiği bir web sitesine yönelik olası siber saldırı raporunu soruşturduklarını The Verge’e iletti.
Diğer kümeler ve açık panel riski
NorForge ayrıca kredi kartı ve kripto hırsızlığı odaklı İngilizce konuşan AIA0002 kümesini ve daha düşük güvenle değerlendirilen AIA0003’ü de belgeledi. Açık paneller yalnızca hedef ve zafiyet bilgilerini değil, başka yerlerden toplanmış kimlik bilgilerini ve API anahtarlarını da ifşa ediyor; Trufflehog taramasında yüzlerce sır bulundu, yüzde 11’i doğrulanmış geçerliydi. Cairn yaratıcısı @le1xia0, The Verge’e göre platformun asla bir hacking aracı olmadığını, kötüye kullanımın insan kararı olduğunu söyledi. NorForge, kötü amaçlı panellerin kapatılması için çalıştığını belirtiyor.
Kaynak: NorForge: Inside Cairn · The Verge
Henüz yorum yok. İlk yorumu siz yapın!