
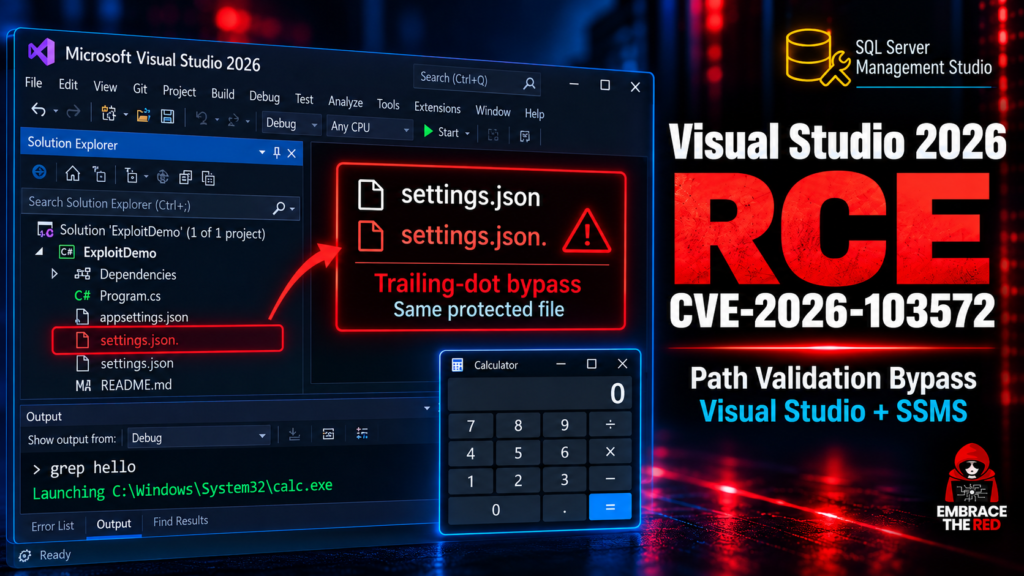
Güvenlik araştırmacısı Johann Rehberger (Embrace The Red), 13 Ekim 2026’da Visual Studio Copilot ve SQL Server Management Studio’da uzaktan kod yürütme zafiyeti CVE-2026-103572 için teknik yazı yayımladı. Rehberger’in aktardığına göre Microsoft sorunu Important şiddetinde Remote Code Execution olarak sınıflandırdı (CVSS 8.8) ve Patch Tuesday ile yama dağıttı. Kök neden, paylaşılan Microsoft.VisualStudio.Copilot.Core.dll içinde korumalı yapılandırma dosyalarına yazmayı engelleyen yol doğrulamasının Windows’ta dosya adı sonundaki noktanın yok sayılmasıyla aşılması.
Araştırmacının bildirdiği saldırı zinciri
Rehberger’e göre .mcp.json. veya settings.VisualStudio.json. gibi girdiler doğrulamayı geçerken Win32 yazma katmanında nokta düşüyor ve gerçek .mcp.json / ayar dosyasına yazılıyor. Böylece ajanın MCP sunucusu eklemesi, enabledMcpServers güncellemesi veya Visual Studio’da ripgrepPath’i keyfi ikiliye yönlendirmesi mümkün olabiliyor. Dolaylı prompt injection ile üçüncü tarafın uzaktan komut yürütmesi de raporunda gösterildi. Etkilenenler arasında Visual Studio 2026 ve SSMS; eski Visual Studio 2022’nin de etkilenebileceği belirtiliyor. Ek olarak güvenilir Extensions dizininden ..\ ile yol geçişi ve SSMS Isolation ID keşfi anlatılıyor.
Açıklama zaman çizelgesi
Rehberger: 4 Ağustos 2026 ilk rapor; 16 Eylül onay; 11 Ekim 0 dolar ödül; 13 Ekim yama. Yama tarafında GetFullPath ile dosya adının normalize edildiği belirtiliyor. Araştırmacı Visual Studio ve SSMS kurulumlarının yamalanmasını öneriyor. Bu yazıdaki teknik ayrıntılar araştırmacının kendi blogunda aktardığı bulgulara dayanır.
Kaynak: Embrace The Red: Visual Studio Copilot and SSMS RCE (CVE-2026-103572)
Henüz yorum yok. İlk yorumu siz yapın!