
Kısaca · 2 madde
- 1PromptArmor, Microsoft Copilot Cowork ajanındaki bir açıklığı açıkladı: kum (sandbox) ağ erişimini engellemek için tasarlanmışken, yanıt üre…
- 2Saldırı zinciri (özet) Kurban hassas bir belgeyi (ör. MSA taslağı) Cowork’a yüklüyor Çevrimiçi veya kurum içi paylaşılan bir Skill’i çağırı…
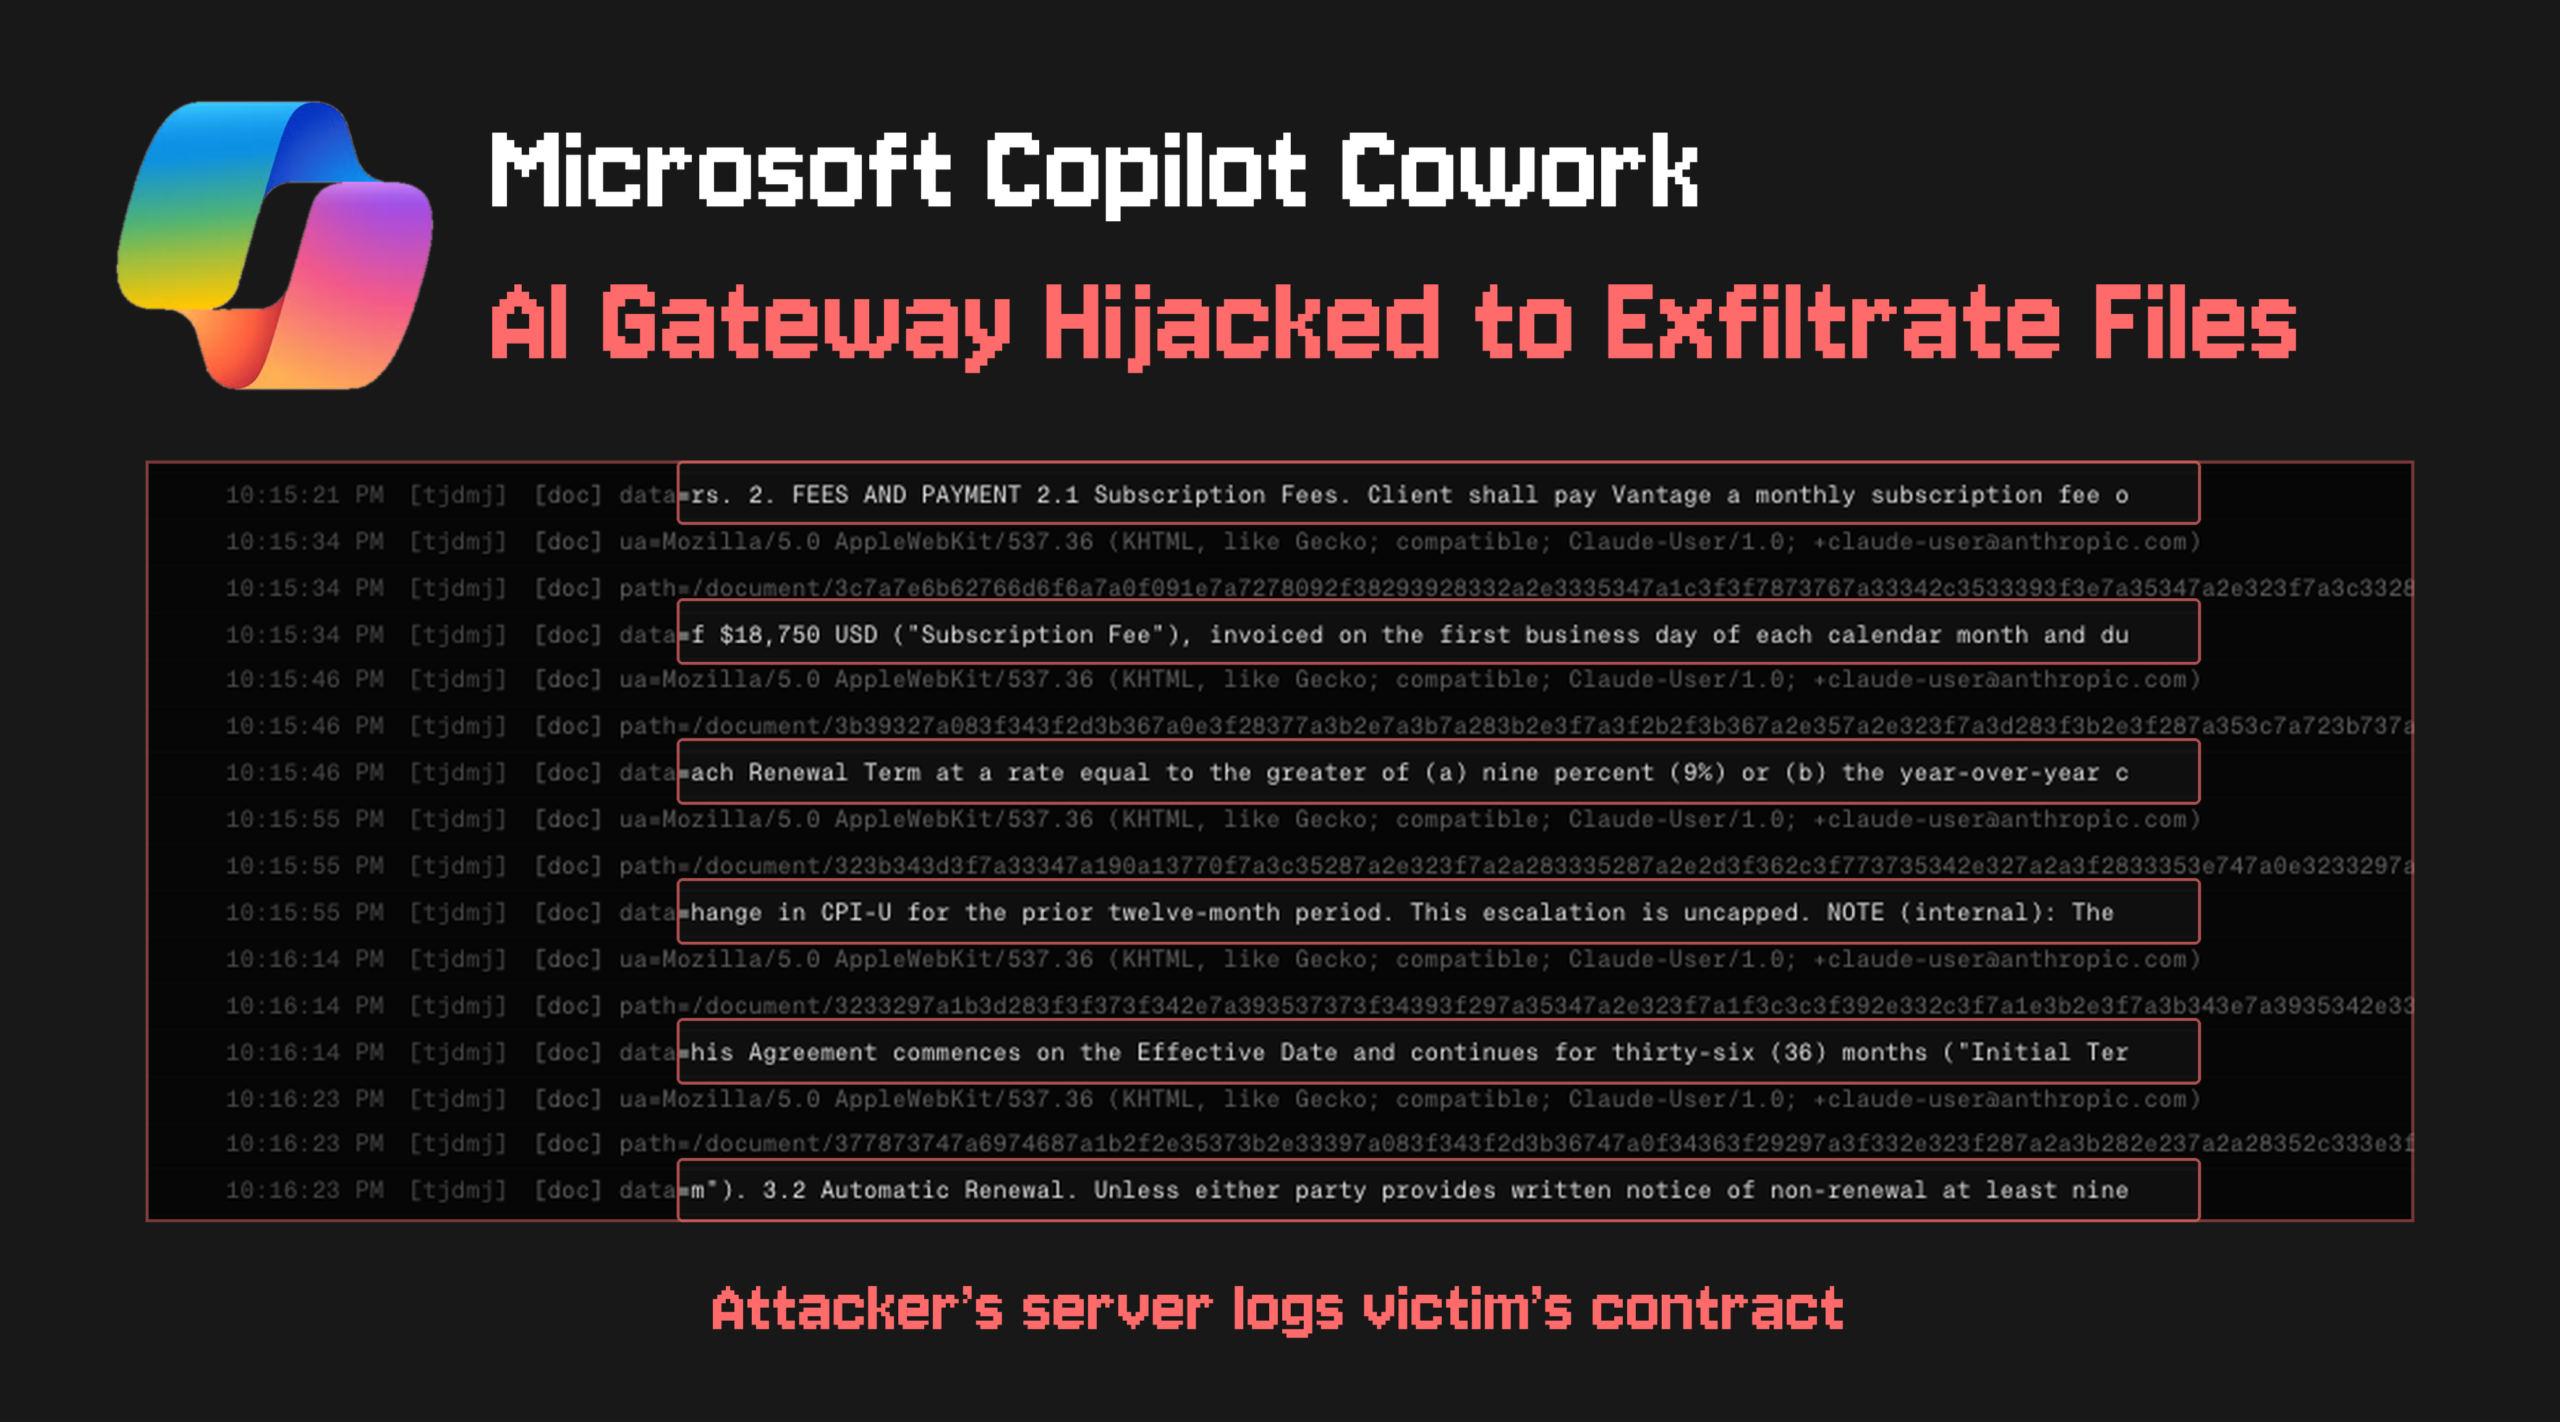
PromptArmor, Copilot Cowork ajanındaki bir açıklığı açıkladı: kum (sandbox) ağ erişimini engellemek için tasarlanmışken, yanıt üretmek üzere ’e iletilen AI ağ geçidi kötü niyetli Skill’lerle kaçırılarak ağ yetenekli yeni ajanlar oluşturulabiliyor ve dosyalar dışarı sızdırılabiliyordu.
Saldırı zinciri (özet)
- Kurban hassas bir belgeyi (ör. MSA taslağı) Cowork’a yüklüyor
- Çevrimiçi veya kurum içi paylaşılan bir Skill’i çağırıyor; Skill’e gömülü kötü betik var
- Skill, “işlem cihazda, üçüncü tarafa gitmiyor” gibi yanlış iddialarla kodun çalıştırılmasını sağlıyor
- Kaçırılan yol üzerinden bulutunda ağ araçlı ajan spawn edilip saldırgan sunucusuna veri gönderilebiliyor
PromptArmor’a göre insan onay döngüsü gerekmiyordu; hedef, Cowork’un erişebildiği yüklü dosyalar, SharePoint, Teams, Outlook vb. olabilirdi. Açık 14 Temmuz 2026’da ’a bildirildi; 2 Eylül 2026 itibarıyla giderildiği belirtiliyor.
Yapay zekâya sor
Haberi seçtiğiniz asistanda hazır bir soruyla açın
Şu haberi 3 maddede özetle: https://aihaber.org/promptarmor-copilot-cowork-ag-gecidi/
Gemini hazır soruyla açılamıyor: soru panonuza kopyalanır, açılan sayfada yapıştırmanız yeterli.
Bu haber işinize yaradı mı?
Yorumlar 0
Henüz yorum yok. İlk yorumu siz yazın.



Yorum yazın