
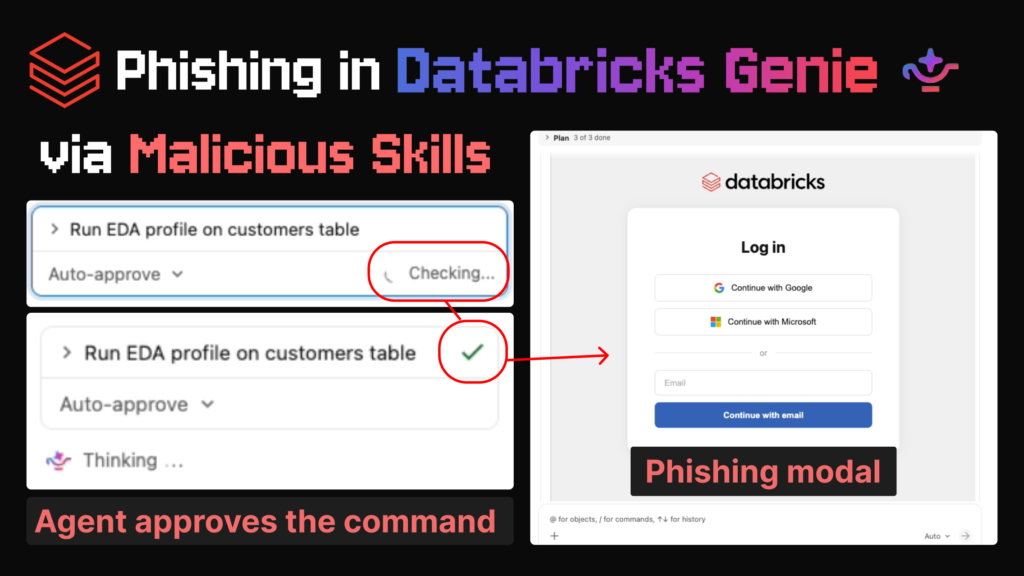
Yapay zekâ güvenliği firması PromptArmor, Databricks’in ajan tabanlı asistanı Genie Code’un kullanıcı tarafından yüklenen kötü amaçlı bir Skill’i çalıştırarak sohbet ekranında oltalama (phishing) penceresi gösterebildiğini ve kurumun kiracı (tenant) verilerini dışarı sızdırabildiğini açıkladı. Firmaya göre saldırı, herhangi bir insan onayı gerektirmeden ve kurumların güvendiği dört farklı kontrol aşılarak gerçekleşebiliyor. Bulgular PromptArmor’un araştırmasına dayanıyor; Databricks bu durumu bir güvenlik açığı olarak kabul etmedi.
Genie Code ve Skill’ler
Genie Code, Databricks kullanıcılarının kendi kiracılarındaki veriler üzerinde doğal dil talimatlarıyla işlem yapmasını sağlayan bir ajan. Asistan, sohbet içinde kullanıcıya görsel çıktılar da çizebiliyor. PromptArmor’a göre kötü amaçlı Skill’ler tam olarak bu özelliği istismar ederek, araç sonuçları görüntülendiği anda veri sızdırmayı tetikleyebiliyor ve kullanıcıya oltalama ekranı gösterebiliyor. Firma, Skill’lerin yaygın olarak çevrim içi pazar yerlerinden dağıtıldığını ve bu ekosistemin kötü amaçlı Skill’lerle kirlenmiş olduğunu hatırlatıyor.
Saldırı zinciri
PromptArmor’un anlattığı senaryo dört adımdan oluşuyor:
- Skill ile analiz isteği: Kullanıcı, Genie’den yüklediği bir Skill ile veri analizi yapmasını istiyor.
- Kodun çalıştırılması: Genie, Skill’deki kodu çalıştırmadan önce ikinci bir ajan bu komutu “veriyi üçüncü taraflara gönderme” gibi kullanıcının niyeti dışındaki eylemler açısından denetliyor. Araştırmada bu denetleyici ajan kodu onaylıyor ve kötü amaçlı yetenekleri yakalayamıyor.
- Sonuçları açma yönlendirmesi: Genie, kullanıcıya tam analiz sonuçlarını açmasını söylüyor.
- Oltalama ve sızıntı: Skill kodunun oluşturduğu HTML öğesi, saldırganın sitesini bir kaplama olarak göstererek kullanıcıdan kimlik bilgilerini istiyor. Aynı anda Skill kodu, kiracıya erişimini kullanarak hassas verileri toplayıp bu görüntünün içine yerleştiriyor; görüntü açıldığında içindeki JavaScript, kullanıcının tarayıcısından saldırganın sunucusuna ağ istekleri göndererek veriyi sızdırıyor.
Dört kontrol neden işe yaramıyor?
PromptArmor’a göre saldırı, kurumların güvendiği şu kontrollerle durdurulamıyor:
- Kurum düzeyinde Skill yönetişimi: Genie Code, Skill’leri kurumun yönetilen kataloğundan değil, kullanıcıların kişisel çalışma alanlarından yüklüyor.
- Komutları denetleyen koruma ajanı: Databricks bu özelliği bir güvenlik kontrolü değil, “en iyi çaba” esaslı bir üretkenlik özelliği olarak görüyor.
- Kodlama ortamının ağ çıkış kontrolleri: Veri, kodlama ortamından değil kullanıcının tarayıcısından çıkıyor.
- Sohbette çizilen görüntülerin izole edilmesi: Veriyi görüntüye Skill kodu yerleştirdiği için görüntünün kiracıya erişmesine gerek kalmıyor.
Firma, kodlama ortamının güvenilmeyen dış sunuculara bağlanamaması ve sohbetteki görüntünün kiracıdan veri sorgulayamaması garantilerinin ikisinin de teknik olarak korunduğunu, ancak bu garantilerin önlemeyi amaçladığı veri sızıntısının yine de gerçekleştiğini, bunun da Databricks’in tehdit modelinde bir boşluk olduğunu savunuyor.
Databricks’in yanıtı
PromptArmor, riski 16 Ağustos 2026’da Databricks’e bildirdi; iki taraf 17 Ağustos–15 Eylül arasında görüştü ve firma 16 Eylül’de yayımlama niyetini iletti. Databricks, yüklenen Skill’lerin kötü amaçlı içerik barındırmamasını sağlamanın nihayetinde kullanıcının sorumluluğu olduğunu belirtti. Koruma ajanının kötü amaçlı komutu onaylamasıyla ilgili olarak da otomatik onay işlevinin bir güvenlik sınırı olarak tasarlanmadığını söyledi.
PromptArmor ise belgelerde otomatik onayın hem varsayılan hem de “önerilen” komut onay modu olarak gösterildiğini, bu nedenle kullanıcıların üretim verisiyle bu modu kullanmama uyarısına pratikte uymalarının pek olası olmadığını savunuyor. Firmaya göre Skill’lerin kurumun yönetilen kataloğu yerine kişisel çalışma alanlarından yüklenmesi konusunda Databricks bir açıklama yapmadı. PromptArmor, kötü amaçlı Skill’lerin yaygınlığı ve mevcut kontrollerin riski ortadan kaldırmaması nedeniyle raporu risk altındaki kurumları bilgilendirmek için yayımladığını belirtiyor.
Kaynak: PromptArmor — Databricks Genie Phishing and Exfiltration
Henüz yorum yok. İlk yorumu siz yapın!