
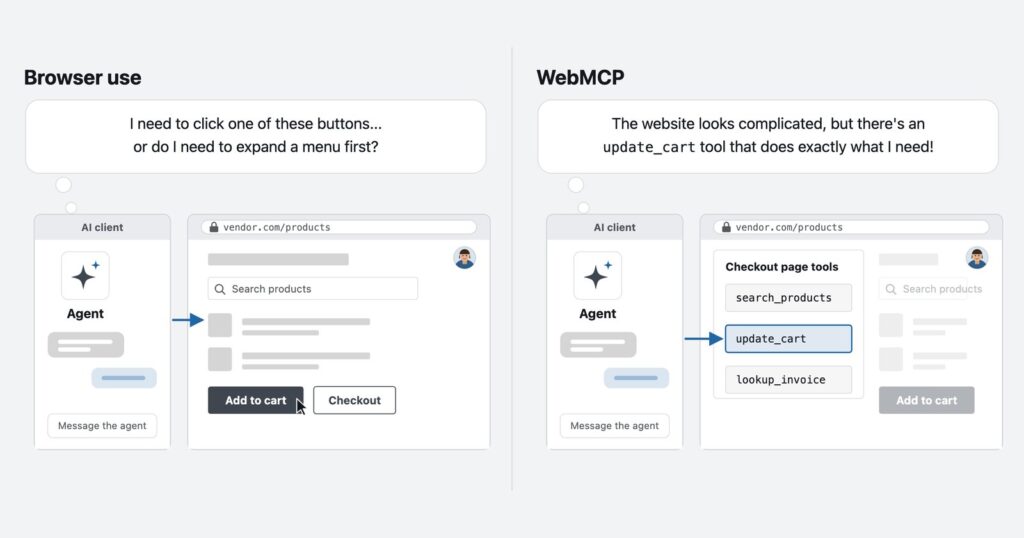
Yapay zekâ güvenliği alanında çalışan PromptArmor, ajanların web sitelerini kullanma biçimini değiştiren WebMCP hakkında bir rehber yayımladı. Rehberde WebMCP’nin nasıl çalıştığı ve kurumlar için hangi yeni riskleri doğurduğu anlatılıyor. WebMCP, web sitelerinin sayfa içinde ajanlara doğrudan çağırabilecekleri “araçlar” sunmasını sağlıyor. Böylece bir ajan, insan gibi butonları bulup tıklamak yerine sitenin tanımladığı bir işlevi çağırarak işi yapabiliyor.
Hızlı yayılıyor
PromptArmor’a göre WebMCP erken dönemde ciddi bir benimseme gördü. Chrome ve Edge’de geliştiriciler, sitelerine WebMCP eklemek için Origin Trial programına katılabiliyor. Brave WebMCP’yi destekliyor. ChatGPT’nin yerleşik tarayıcısı WebMCP’yi “Site tools” adıyla destekliyor. Cloudflare da ajan tabanlı tarama hizmeti Browser Run’da desteği ekledi. Shopify, araçları tüm Liquid mağaza vitrinlerine otomatik olarak ekliyor ve ödeme adımı için ek araçlar sunuyor. WebMCP kullanımını belgeleyen webmcp.com kayıt sitesi, 6 Ekim 2026 itibarıyla WebMCP araçları sunan 2.959 site listeliyordu.
Nasıl çalışıyor?
WebMCP araçları, klasik MCP araçları gibi bir ad, açıklama, beklenen girdiler ve aracın yalnızca okuma mı yoksa yazma da mı yaptığını belirten ipuçları içeriyor. Her aracın arkasında, ajan çağırdığında ne olacağını tanımlayan site kodu bulunuyor. Örneğin bir e-ticaret sitesi search_products ve update_cart, bir SaaS uygulaması ise create_ticket ya da update_record gibi araçlar sunabiliyor. Akış şöyle işliyor: Kullanıcı ajandan bir ürün almasını istiyor. Ajan siteyi kullanıcının oturum açmış tarayıcısında açıyor ve sayfanın sunduğu araçları görüyor. Sayfada tıklamak yerine update_cart aracını çağırıyor. Site de işlemi kullanıcının oturumunda çalıştırıp sonucu döndürüyor.
PromptArmor iki ayrımın altını çiziyor. Klasik MCP sunucusu, yapay zekâ istemcisinin bağlandığı ve araçları ajanın oturumuna kaydeden bir entegrasyon. WebMCP araçları ise ajanın o an ziyaret ettiği sitenin parçası. Klasik tarayıcı ajanları sayfayı inceleyip buton arıyor. WebMCP ise sayfanın ana işlerini arayüzü çözmeye gerek kalmadan yapmanın yolunu sunuyor.
Beş risk alanı
PromptArmor bu riskleri, kurumların ele alması gereken yeni değerlendirmeler olarak tanımlıyor. Ayrıntılı tehdit modelini ise talep edenlerle paylaşıyor.
- Yönetişim: Bir tedarikçi ya da platformu, ön yüz kodunda araç ekleyip değiştirebiliyor. Güvenlik ekiplerinin inceleyebileceği bir OAuth uygulaması, MCP sunucusu ya da entegrasyon talebi oluşmuyor.
- İstem enjeksiyonu: Güvenilmeyen bir site, görünen sayfayı değiştirmeden araç açıklamaları ve sonuçları üzerinden ajanı yönlendirebiliyor. Hatta ajanı siteye veri gönderen araçları çağırmaya ikna edebiliyor.
- Web uygulama güvenliği: Araçlar sayfadaki JavaScript olduğu için bir XSS açığı, ele geçirilmiş üçüncü taraf betik ya da kötü amaçlı bir tarayıcı eklentisi, kullanıcının oturumunda araçları kaydedebiliyor, değiştirebiliyor ya da çağırabiliyor.
- Yanlış yapılandırma: Klasik MCP’de olduğu gibi “salt okunur” etiketli araçlar aslında yazma yapabiliyor. İstemciler insan onayı isteyip istemeyeceğine çoğu zaman bu etikete bakarak karar veriyor.
- Operasyonel kayma: WebMCP araçları ile insanın gördüğü arayüz zamanla birbirinden kopabiliyor. Kullanıcının görünen sayfaya bakarak verdiği bir talep, ajanın istenmeyen bir aracı çağırmasına yol açabiliyor.
PromptArmor, bir tedarikçi ajanlara sunduğu araçları eklediğinde ya da değiştirdiğinde uyarı veren bir izleme hizmetini de tanıtıyor.
Kaynak: PromptArmor — What is WebMCP and what are the risks?
Henüz yorum yok. İlk yorumu siz yapın!