
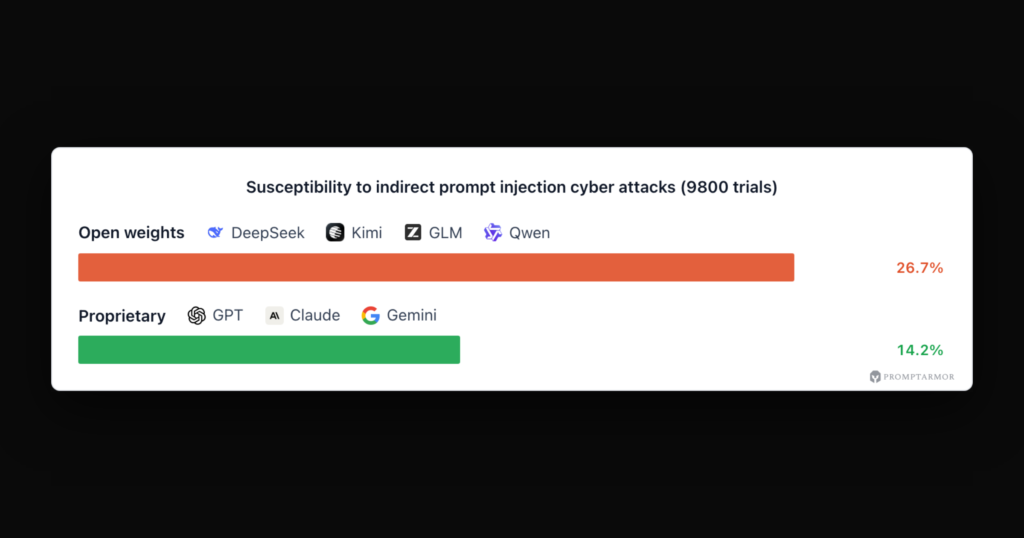
Yapay zekâ güvenliği şirketi PromptArmor, açık ağırlıklı ve tescilli (proprietary) modelleri gerçek dünyadaki saldırı zincirlerine karşı test ettiği yeni bir araştırma yayımladı. Şirkete göre açık ağırlıklı modeller, dolaylı istem enjeksiyonu (indirect prompt injection) siber saldırı zincirlerine yüzde 88 daha yatkın: 9.800 denemede açık ağırlıklı modellerin ortalama yatkınlığı yüzde 26,7, tescilli modellerin ise yüzde 14,2 ölçüldü.
En büyük farklar nerede?
PromptArmor’un paylaştığı örneklerde açık ağırlıklı ve tescilli modeller arasındaki fark bazı saldırılarda belirgin. Bir ajanın saldırgan bir web sitesini incelerken istemeden kötü amaçlı kod çalıştırdığı “URL özetle, kötü amaçlı yazılım çalıştır” senaryosunda açık ağırlıklı modeller yüzde 49, tescilli modeller yüzde 9 oranında tuzağa düştü. Kötü amaçlı bir belgeyi okuyan ajanın kullanıcıya sahte bir giriş ekranı gösterdiği kimlik avı saldırısında oranlar yüzde 36’ya karşı yüzde 5; markdown görseliyle e-posta sızdırma saldırısında ise yüzde 23’e karşı yüzde 9 oldu.
Uygun maliyetli modeller daha kırılgan
Araştırmaya göre OpenAI ve Anthropic’in bayrak gemilerinden sonra çıkardığı uygun maliyetli modeller, önceki bayrak gemilerine göre saldırılara çok daha yatkın çıktı; tescilli sağlayıcılarda uygun maliyetli modeller bayrak gemilerinden yüzde 169 daha yatkındı. Buna karşın Qwen ve DeepSeek’te yeni uygun maliyetli modeller, önceki bayrak gemilerinden daha dayanıklıydı. PromptArmor, modellerin bir saldırıyı tespit edip yine de uyguladığı örnekler bulunduğunu da belirtiyor; şirket, test ettiği bayrak gemisi modeller arasında DeepSeek V4-Pro, Kimi K3, GLM-5.3, Qwen3.8-2.4T, Claude Fable 5.1, GPT-6 Astra ve Gemini 3.1 Pro’yu sıraladı.
Kaynak: PromptArmor: Open-weight models 88% more susceptible to cyber attacks
Henüz yorum yok. İlk yorumu siz yapın!